
C++の案件で求められる性能はどう見積もる?条件の厳しさを読む材料と注意点
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 速さの水準ではなく、止まったときの影響の大きさと弱点の直し方までが、条件の厳しさを分けるということ
- 弱点の情報をどう集め直すかと、被害の大きさからどう優先を決めるかという届け方の型
- 機器に載せる案件で前提となる整備状況と、受ける前に確かめておきたい確認の順番
C++の案件情報を開くと、処理速度や省メモリといった言葉が並びます。そこだけを見て「速さが求められる仕事」と捉えると、実際に問われる点とはずれが生じます。速さよりも、止まったときにどこまで影響が及ぶか、弱点が見つかったときにどう直すかという、条件の厳しさのほうが案件を分けます。この記事では、IPAが公開している資料をもとに、受ける前に確かめておきたい順番を整理します。
▶ あわせて読みたい
・【R言語の案件】分析と実装のどちらを担うのかを確かめる材料と注意点
・C言語の案件は組込みが中心?機器に載せる開発で任される範囲と条件を整理
・Rustの案件はなぜ性能と安全性が厳しい開発に多い?選ばれる条件と注意点
1. 見積もるのは速さではなく条件の厳しさ
「速い言語」という捉え方だけでは案件を見誤る
C++の案件情報を開くと、処理速度や省メモリ、リアルタイム性といった言葉が並びます。ここだけを見て「速さが求められる仕事」と捉えると、実際に評価される点とはずれが生じます。速さは前提であって、案件が問うのはその先にある条件の厳しさです。
同じ「高速な処理」でも、止まったときに人の安全や重要な設備に影響が及ぶ現場と、影響が限られた現場とでは、求められる作業の重さがまったく異なります。速さの水準よりも、この違いを読み取れるかどうかが、条件を見積もる最初の一歩になります。
求められるのは、処理を速くする技術よりも、止まったときにどこまで影響が及ぶかを言い当てる力です。同じC++の案件でも、この力が問われる場面とそうでない場面があり、案件情報の見出しだけでは判断できません。
この違いは、案件情報の文面だけでは読み取りにくいものです。処理性能の数字を並べる案件情報の裏側には、止まったときの影響や弱点への対応まで含めた、書かれていない条件があります。次の項で、その条件を3つの面に分けて整理します。
厳しさは3つの面に分けて読む
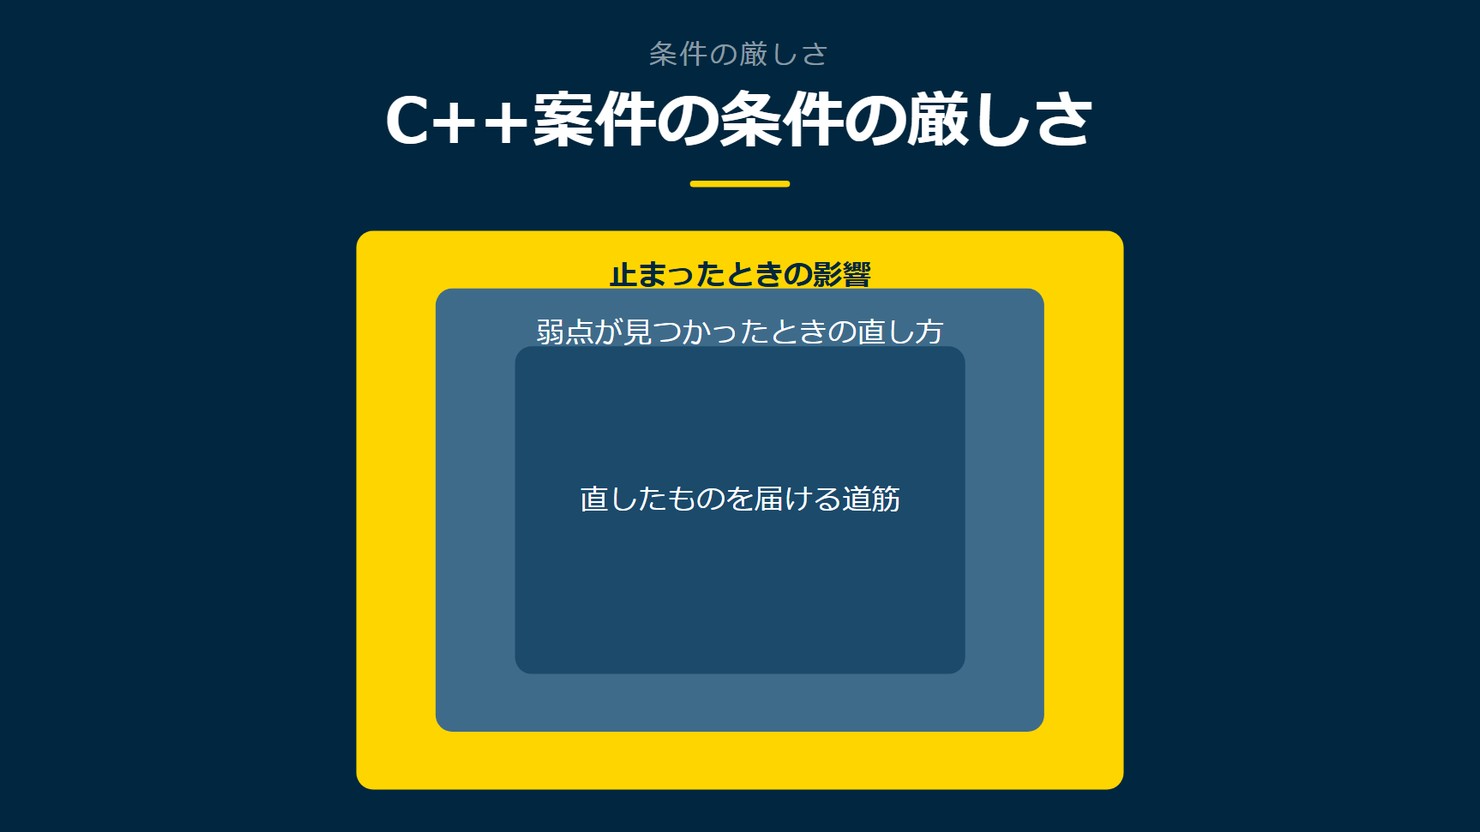
条件の厳しさは、大きく3つの面に分けて考えると整理しやすくなります。1つ目は止まったときにどこまで影響が広がるか、2つ目は弱点となる脆弱性が見つかったときにどう直すか、3つ目は直したものをどう利用者まで届けるかという道筋です。
この3つの面は互いに独立していません。届ける道筋が整っていない現場では、直し方にかかる手間も、止まったときの影響の見積もりも重くなります。ITのリスク管理と業務継続計画を整備している企業は、全体の5〜6割程度にとどまるという調査があり10、残りの現場では3つの面がそもそも整理されないまま案件が動いていることになります。
この記事では、この3つの面を1つずつ具体的に見ていきます。速さの水準だけでは見えてこない、案件ごとの厳しさの違いを読み取れるようになることが、ここでの狙いです。
この3つの面を知っておくと、面談で何を尋ねればよいかも変わります。処理速度の目標値だけを尋ねるのではなく、止まったときにどこへ連絡が行くのか、直した内容がどう反映されるのかまで尋ねると、受ける案件の厳しさが具体的に見えてきます。
図の作成:Remogu編集部。案件で条件の厳しさが現れる3つの面を整理したもので、統計データではありません
2. 止まったときの影響から読む
何が止まると影響が大きいか
IPAが毎年まとめる情報セキュリティ10大脅威2026では、データを使えなくして金銭を要求する、いわゆるランサム攻撃による被害が、2016年から11年連続11回目として最も上位の項目に挙げられています2。この攻撃は、システムを一時的に止めるだけでなく、業務そのものを長く止める点で影響が大きくなります。
もう1つ、外部から大量の通信を送りつけてサービスを妨害するDDoS攻撃(分散型サービス妨害攻撃)も、2016年から2年連続7回目として9位に挙げられています4。ランサム攻撃が内部のデータや業務そのものを止めるのに対し、DDoS攻撃は外からのアクセスの窓口を止める点で、止まり方が違います。
ランサム攻撃による被害が11年連続で最も上位に挙げられている2という点は、この種の攻撃が一時的な流行ではなく、長く続く前提として扱われていることを示しています。受ける側も、一時的な対応ではなく、続く前提で備え方を考えることになります。
受ける側のエンジニアが確かめておきたいのは、案件で扱うシステムが、この2つのうちどちらの止まり方に近いかという点です。データそのものが狙われやすい仕組みなのか、外部からの通信を受け続ける仕組みなのかで、備える中身が変わります。
比較で読むと備える中身が見える
下の表は、この2つの攻撃が何を直接止め、どこまで影響が及ぶかを整理したものです。同じ「止まる」でも、直接止まるものと影響の範囲が違うことが分かります。案件の内容を聞くときに、どちらの型に近いかを頭に置いておくと、話がかみ合いやすくなります。
| 攻撃の種類 | 直接止まるもの | 影響が及ぶ範囲 |
|---|---|---|
| ランサム攻撃(データを使えなくして金銭を要求する攻撃) | 保存されているデータへのアクセス | 業務そのものが長く止まる |
| DDoS攻撃(分散型サービス妨害攻撃) | 外部からの通信の受け付け | 利用者から見た窓口が止まる |
表を見ると、ランサム攻撃は業務の継続そのものに、DDoS攻撃は利用者から見た窓口に、それぞれ影響が及ぶことが分かります。案件で扱うシステムがどちらに近いかを確かめておくと、想定しておきたい復旧の重さも見えてきます。
面談では、止まったときにどこまでの範囲が動かなくなるのかを尋ねてみてください。担当する部分がシステム全体のどこに位置するかによって、日々の作業で求められる確認の細かさが変わってきます。
止まったときの影響は、速さの条件だけを見ていては分かりません。次の項では、その影響につながる弱点が見つかったときに、どう直すかという道筋を見ていきます。
3. 弱点が見つかったときの直し方
弱点の情報をどう集めるか
IPAの脆弱性対処に向けた製品開発者向けガイドでは、構成管理の資料をもとに、製品を届けたあとも継続して弱点の情報を収集するという進め方が挙げられています5。案件を受ける前に、この進め方が案件先で実際に動いているかどうかを確かめておくと、後の負担の見え方が変わります。
同じガイドでは、利用者からの問い合わせも弱点の情報源として扱うという点も挙げられています8。開発の内側だけで弱点を探すのではなく、利用している側からの声も取り込む仕組みがあるかどうかは、直し方の質を左右します。
この2つを合わせると、弱点への対応は「見つける仕組み」と「見つけた後の扱い」の両方がそろって初めて機能することが分かります。どちらか一方だけでは、弱点は放置されたままになりやすくなります。
情報を集める仕組みと、集めた情報を扱う仕組みは、担当する人が別であることも珍しくありません。受ける案件がどちらの仕組みに関わるのかを参画前に確かめておくと、日々の作業内容の見通しが立てやすくなります。
見つけた情報をどう扱うか
弱点の情報を集めても、それをそのまま直しにつなげられるとは限りません。同ガイドでは、集めた情報については、まず再現するかどうかを確認するという手順が示されています6。下の表は、この手順の有無で、その後の進み方がどう変わるかを整理したものです。
| 手順の有無 | 弱点の情報が集まった後 | 受ける側から見た負担 |
|---|---|---|
| 再現するかどうかを確かめる手順がある | 直しの優先が段取りとして進む | 対応の見通しが立ちやすい |
| その手順がない | 情報が集まっても止まったままになりやすい | 負担が重く感じられやすい |
再現するかどうかを確かめる手順がある案件先では、弱点への対応が段取りとして進みます。ない案件先では、情報が集まっても止まったままになりやすく、受ける側から見た負担の重さが変わってきます。
弱点への対応をどこまで担当するかも、案件によって幅があります。情報を集める仕組みまで担当する案件もあれば、見つかった弱点を直す作業だけを担当する案件もあり、面談で担当範囲を確かめておくと、参画後の役割のずれを防げます。
C++の案件で条件を確かめながら探す →
4. 被害の大きさから優先を決める
すべてを同じ重さで扱わない
弱点が複数見つかったとき、すべてを同じ順番で直そうとすると、対応が追いつかなくなります。同ガイドでは、弱点によって生じる被害の大きさと、発生する可能性の両方からリスクを分析するという考え方が挙げられています7。
被害が大きくても発生の可能性が低いものと、被害は限られていても発生しやすいものとでは、優先の付け方が変わります。大きさだけでも、可能性だけでもなく、両方を掛け合わせて見る点が、この考え方の要になります。
優先の付け方を担当する案件では、被害の大きさと発生の可能性をどう記録しているかも確かめておきたい点です。記録の仕組みがあいまいな案件先では、優先の判断が担当者の感覚に頼りがちになり、対応の重さが一定しません。
地政学リスクという新しい種類の脅威
情報セキュリティ10大脅威2026では、地政学的なリスクに起因するサイバー攻撃(情報戦を含む)が、2025年から2年連続2回目として6位に挙げられています3。これは、特定の技術的な弱点というより、事業を取り巻く状況そのものが攻撃の背景になる種類の脅威です。
この種類の脅威は、被害の大きさを見積もる材料が従来の弱点とは異なります。案件先が、こうした状況の変化まで含めてリスクを分析しているかどうかは、受ける側が確かめておきたい点の一つです。
地政学的なリスクという脅威は、事業がどの地域や取引先とつながっているかによって、影響の受け方が変わります。担当するシステムがどのような取引先や地域とつながっているかを、面談で尋ねてみるとよいでしょう。
被害の大きさと発生の可能性という2つの軸で優先を決める考え方は、弱点への対応だけでなく、案件全体の条件を見積もるときにも使えます。次の項では、直したものをどう届けるかという道筋を見ていきます。
5. 直したものを届ける道筋
直しただけでは終わらない
弱点を直しても、直した内容が利用者のもとに届かなければ、対応は完了しません。構成管理の資料をもとに継続して弱点の情報を収集するという進め方5は、直したものを届けるところまで含めた仕組みの入り口にあたります。
届ける道筋が整っている案件先では、直した内容がいつ、どの範囲の利用者に反映されるかが見通せます。整っていない案件先では、直したはずの内容が一部にしか届かず、同じ弱点への問い合わせが繰り返されることになります。
届ける道筋が整っているかどうかは、日々の作業のリズムにも影響します。整っている案件先では、直した内容を一定の周期で届ける流れに乗せられますが、整っていない案件先では、届けるタイミングそのものを都度判断することになります。
利用者からの声が道筋の一部になる
利用者からの問い合わせも弱点の情報源として扱うという進め方8は、届ける道筋の出口が入り口にもなっていることを示しています。直した内容が届いているかどうかは、利用者からの反応でも確かめられます。下の表は、届ける道筋がある場合とない場合とで、直したあとの進み方がどう変わるかを整理したものです。
| 届ける道筋 | 直した内容の反映 | 利用者からの問い合わせ |
|---|---|---|
| 道筋が整っている | いつ、どの範囲に届くかが見通せる | 反映の確認として扱われる |
| 道筋が整っていない | 一部にしか届かないことがある | 同じ弱点への問い合わせが繰り返される |
図の作成:Remogu編集部。届ける道筋の有無で直したあとの進み方がどう変わるかを整理したもので、統計データではありません
届ける道筋があるかどうかは、案件情報の文面には表れにくい部分です。受ける前の面談やクライアントとの協議で確かめておきたい点の一つになります。
届ける道筋を担当する範囲も案件によって異なります。直す作業までを担当し、届ける工程は別の担当者が引き継ぐ案件もあれば、届けるところまで一人で見る案件もあります。担当範囲を面談で確かめておくと、参画後の負担の見積もりがしやすくなります。
自分に合う条件の案件を見に行く →
6. 機器に載せる場合の前提
センサーなどを載せる案件はまだ限られている
C++の案件には、センサーなどの機器に組み込まれる制御部分を扱うものもあります。ソフトウェア動向調査の簡易分析レポートでは、こうしたEdgeデバイスの導入について、利用する側で検討中を含めても約2割にのぼるという結果が示されています9。
つまり、機器に組み込む案件は、まだ広く一般化した前提ではなく、案件先ごとに検討の段階が異なります。導入が検討中の段階なのか、実際に動かしている段階なのかによって、求められる対応の重さも変わります。
検討中の段階にある案件先では、担当する範囲そのものがまだ固まっていないこともあります。参画後に範囲が広がる可能性があるかどうかも、面談で確かめておきたい点です。
前提となる備えの整い方
同じレポートでは、ITのリスク管理と業務継続計画を整備している企業が、全体の5〜6割程度であるという結果も示されています10。機器に載せる案件を検討している案件先であっても、この備えが同じ水準で整っているとは限りません。
出典:2024年度ソフトウェア動向調査 簡易分析レポート(IPA、2025年4月)をもとに作成
機器に載せる案件を受けるかどうかを考えるときは、機器そのものの仕様よりも先に、この2つの前提がどこまで整っているかを確かめておくと、後になって条件の厳しさに驚くことが少なくなります。
機器に載せる案件では、担当する範囲がソフトウェアの中だけなのか、機器全体の検証まで含むのかによっても、求められる経験が変わります。検討段階にある案件先ほど、担当範囲があいまいなまま案件情報に書かれていることもあるため、面談での確認が要になります。
7. 受ける前に確かめる順番
3つの面を順番に確かめる
ここまで見てきた3つの面には、確かめる順番があります。まず止まったときにどこまで影響が及ぶかを確かめ、次に弱点が見つかったときの直し方を確かめ、最後に直したものを届ける道筋があるかを確かめるという順番です。
被害の大きさと発生の可能性からリスクを分析するという考え方7は、この3つを確かめたあとの優先付けにも使えます。速さの条件を先に聞くよりも、この順番で確かめるほうが、案件全体の厳しさをつかみやすくなります。
図の作成:Remogu編集部。受ける前に確かめておきたい3つの順番を整理したもので、統計データではありません
構成管理の資料をもとに継続して弱点の情報を収集するという進め方5が案件先にあるかどうかは、面談やクライアントとの協議の場で尋ねられる内容です。Remoguが扱う案件は、90%以上がフルリモート可能です。この記事で見てきた3つの面を手がかりに、条件の厳しさを自分の言葉で確かめながら、フルリモートで参画できる案件を探してみてください。
止まったときの影響は、案件情報のどこを見れば分かりますか
案件情報の文面だけでは分かりにくい部分です。人の安全や重要な設備に関わるかどうか、外部からの通信を受け続ける仕組みかどうかを、面談の場でクライアントに確かめておくと、影響の見え方がつかみやすくなります。担当する部分がどの機能とつながっているかを合わせて尋ねると、影響の範囲がより具体的につかめます。
弱点への対応の仕組みは、参画する前に確かめられますか
構成管理の資料をもとに継続して情報を収集する進め方5や、集めた情報を再現するかどうか確かめる手順6があるかどうかは、面談で尋ねれば答えてもらえることが多い内容です。参画前の協議で確かめておきたい点です。仕組みが整っていない案件先では、対応の負担が受ける側に偏りやすくなる点も踏まえておくとよいでしょう。
機器に組み込む案件は今後増えていきますか
ソフトウェア動向調査では、Edgeデバイスの導入は検討中を含めて約2割にとどまっています9。今後どう変わるかはこの調査の対象ではなく、この記事でも扱いません。今の時点での前提として、案件先ごとの検討段階を確かめておくとよいでしょう。検討段階の案件先では、担当範囲が今後変わる可能性がある点も、面談で確かめておくと安心です。
速さや実装の技術ではなく、セキュリティの話が中心なのはなぜですか
C++の案件で実装の技術そのものが問われないわけではありません。ですが、受ける前に見積もりにくいのは、止まったときの影響や弱点への対応、届ける道筋といった、実装の技術だけでは測れない条件です。この記事では、その見積もりにくい部分に絞って整理しています。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
条件の読み方が分かれば選びやすくなります。C++の案件を見てみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 IPA「情報セキュリティ10大脅威 2026」直せる穴(2026年1月・2026年8月確認)
*2 IPA「情報セキュリティ10大脅威 2026」1位の脅威(2026年1月・2026年8月確認)
*3 IPA「情報セキュリティ10大脅威 2026」外の事情(2026年1月・2026年8月確認)
*4 IPA「情報セキュリティ10大脅威 2026」止められる攻撃(2026年1月・2026年8月確認)
*5 IPA「脆弱性対処に向けた製品開発者向けガイド」監視の継続(2026年3月・2026年8月確認)
*6 IPA「脆弱性対処に向けた製品開発者向けガイド」確認の段(2026年3月・2026年8月確認)
*7 IPA「脆弱性対処に向けた製品開発者向けガイド」優先順位(2026年3月・2026年8月確認)
*8 IPA「脆弱性対処に向けた製品開発者向けガイド」情報源の広さ(2026年3月・2026年8月確認)
*9 IPA「2024年度ソフトウェア動向調査 簡易分析レポート」現場側の関心(2025年4月・2026年8月確認)
*10 IPA「2024年度ソフトウェア動向調査 簡易分析レポート」止まる備え(2025年4月・2026年8月確認)