
案件は出荷後も続く?脆弱性の情報を追い続ける手順を解説
監修・編集責任者:牛尾 昭昌(株式会社LASSIC 執行役員)
📘 この記事でわかること
- 出荷後も脆弱性情報を集め続ける工程があることと、集めた情報を再現性と被害の大きさから確かめる流れ
- 構成管理の資料やSBOMを備える企業がまだ少数にとどまっていることと、外部サービスの運用に不安を抱える企業が多いという実態
- 情報セキュリティの脅威の中で出荷後に関わる項目が上位に挙げられていることと、参画する側として確かめておける範囲
参画している案件で使う技術は、リリースを終えた後も同じ状態のままではありません。新しく見つかる脆弱性は、出荷を終えたあとにも現れ続けます。IPAが公開しているガイドが示しているのは、出荷後にも情報を集め続ける工程があるという内容です。この記事では、その工程の中身と、足場になる資料がどこまで整っているかを順番に整理します。
1. 構成管理の資料をもとに情報を集め続ける
出荷は区切りであって、終わりではない
案件の区切りとしてリリースが完了すると、そこで一段落ついた実感が生まれます。担当した機能が動き始め、意識は次の案件へ向かいやすくなります。
けれども、IPAが公開している製品開発者向けのガイドは、出荷を終えた後の話も扱っています。そこに置かれているのは、製品出荷後も継続して脆弱性情報を収集するという内容です1。
区切りの先に何があるのかを知っておくと、案件が終わった後の見え方も変わります。次に確かめたいのは、何をもとに集めるかという点です。
何をもとに集めるか——構成管理の資料
情報を集める起点になるのは、構成管理の資料です。使っている部品や技術が何であるかの一覧が無いままでは、新しい脆弱性が見つかっても、自分の担当領域に関わりがあるかどうかを判断する材料がありません。
この一覧を持っているかどうかで、出荷後に向き合う作業の量はまったく違ってきます。一覧があれば、該当する部分だけを確かめれば済みます。一覧が無ければ、まず何が使われているかを洗い出すところから始めることになります。
次の章では、集めた情報をどう扱うか——それが本物の現象として起きるかどうかを確かめる工程に話を進めます。
図の作成:Remogu編集部。出荷後の考え方の違いを整理したもので、統計データではありません
2. 集めた情報は再現するかを確かめる
情報がある、だけでは判断できない
出荷後に届く情報の多くは、断片的な報告や外部からの指摘という形で始まります。届いた時点では、それが実際に自分の担当領域で起きる現象なのか、判断がつかないことも珍しくありません。
IPAのガイドが置いているのは、情報を集めた後にまず何を確かめるかという工程です。ここで示されているのは、再現するかどうかを確認するという内容です2。
再現するかどうかが分かって初めて、次の工程——被害の大きさをどう見るか、という話に進めます。
再現の確認は、規模に関わらず共通の工程
再現するかどうかを確かめる作業は、規模の大きな案件でも、比較的小さな案件でも、扱い方の骨格は変わりません。報告された条件をそろえ、同じ挙動が起きるかを試すという流れ自体は共通しています。
経験の長さよりも、条件をそろえて試す手順を踏めるかどうかのほうが、この工程では差になりやすいところです。手順さえ踏めれば、経験がまだ少ない場合でも工程に関われます。
再現の確認ができると、次に見るべきなのは被害の大きさと発生の可能性です。
3. 被害の大きさと発生の可能性から見る
2つの軸で優先順位が決まる
見つかった情報がすべて同じ重さで扱われるわけではありません。限られた時間の中で、どこから手をつけるかを整理する必要が出てきます。
IPAのガイドが示しているのは、脆弱性によって生じる被害とその大きさ、そして発生の可能性からリスクを分析するという内容です3。
この2つの軸を分けて考えると、同じ「見つかった」でも扱い方が変わってくることが見えてきます。
2つの軸を表にして見る
| 見る軸 | 確認する内容 |
|---|---|
| 被害の大きさ | 影響が及ぶ範囲や、機能が止まる程度を確かめます |
| 発生の可能性 | 攻撃に使われやすい条件がそろっているかどうかを確かめます |
被害の大きさだけを追うよりも、発生の可能性と合わせて見るほうが、優先順位の付け方は安定します。片方だけを見ていると、実際には狙われにくい部分にまで手をかけてしまったり、逆に影響の範囲を見落としてしまったりすることがあります。
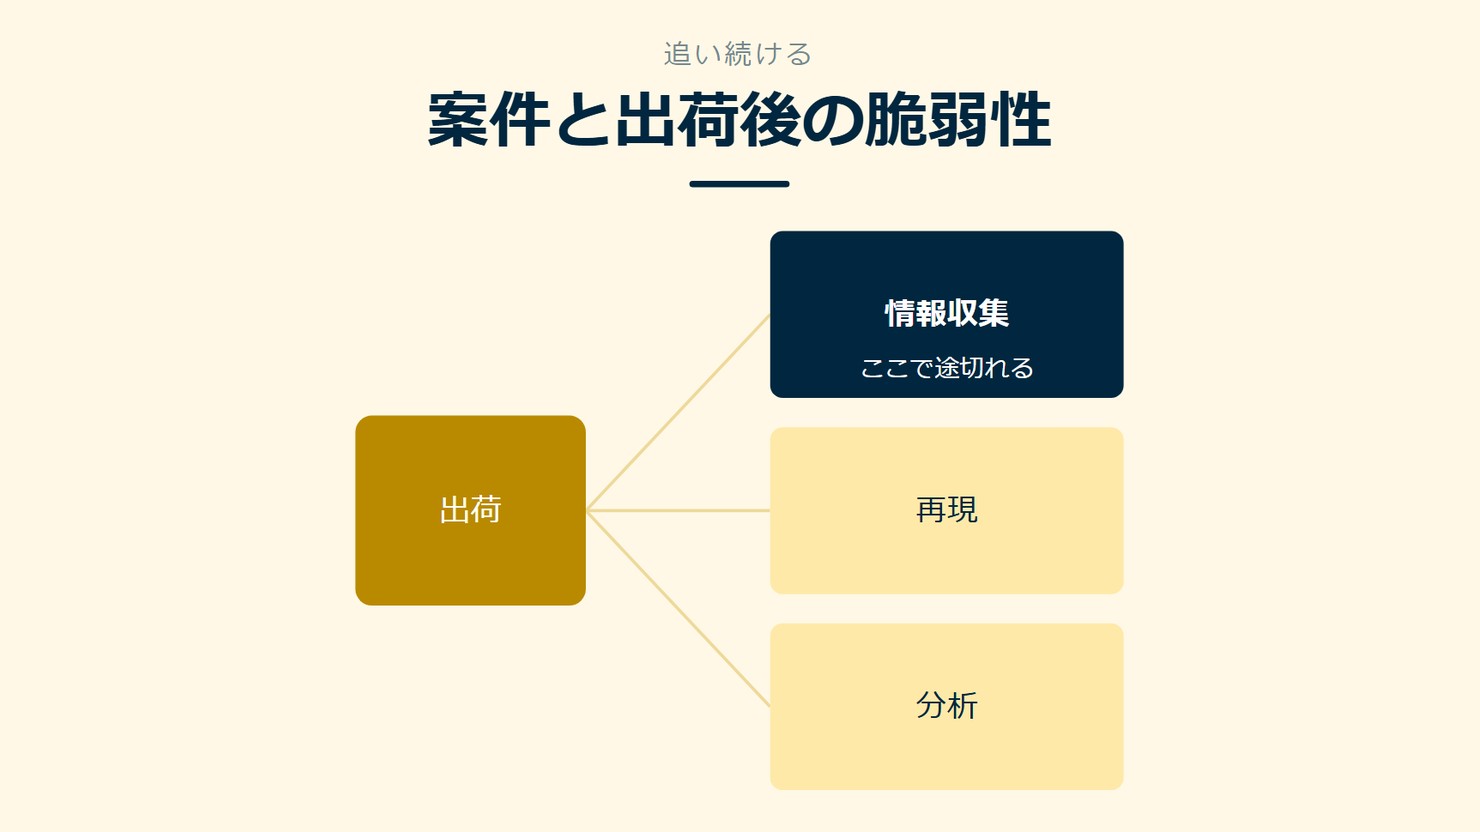
ここまでの3つの工程——集める、確かめる、分析する——は、それぞれ独立した作業ではなく、ひとつの流れとしてつながっています。下の図は、その流れを順番に示したものです。
出典:IPA『脆弱性対処に向けた製品開発者向けガイド』(2026年3月)をもとに作成
流れの形を知っておくと、案件の中で自分がどの工程を担当しているのかも位置づけやすくなります。次に見るのは、情報が集まってくる入り口の一つ——利用者からの問い合わせです。
4. 利用者からの問い合わせも情報源になる
情報源は、外部からの報告だけではない
脆弱性の情報というと、専門の研究者やセキュリティ機関からの報告を思い浮かべやすいところです。けれども、情報が集まってくる経路はそれだけではありません。
IPAのガイドが挙げているのは、利用者からの問い合わせも情報源として扱うという内容です4。
使っている側からの「動きがおかしい」という声も、出荷後の情報収集の一部に組み込まれています。
問い合わせを受け止める仕組みがあるかどうか
問い合わせを情報源として扱うためには、まず問い合わせを受け止める窓口が用意されている必要があります。窓口が無ければ、利用者が気づいた変化は、そのまま届かずに終わってしまいます。
情報を待つ姿勢よりも、情報が届く経路を用意しておく姿勢のほうが、出荷後の対応では意味を持ちます。
次の章では、この経路を支える足場——構成管理の道具がどこまで行き渡っているかを見ていきます。
出荷後の運用まで関わる案件を確認する →
5. 足場になる構成管理の道具の行き渡り方
一覧を作る道具は、まだ広く使われていない
ここまで、情報を集め、確かめ、分析し、問い合わせも取り込むという工程を見てきました。どれも、何が使われているかの一覧があって初めて機能する工程です。
ところが、IPAの調査によると、構成管理ツールを導入している企業は、利用する側で約3割、作る側で約4割にとどまっています5。
半数に届かない数字は、一覧そのものが無い状態で出荷が進んでいる場合が少なくないことを表しています。道具を入れているかどうかよりも、その一覧が実際に更新され続けているかどうかのほうが、出荷後の場面では重みを持ちます。
| 立場 | 構成管理の道具を導入している企業の割合 |
|---|---|
| 利用する側 | 約3割です5 |
| 作る側 | 約4割です5 |
| SBOM(ソフトウェア部品表) | 1割未満です6 |
SBOMはさらに一段階先の一覧
構成管理ツールよりも一段階細かい一覧として、SBOM(ソフトウェア部品表)があります。使われている部品の名称やバージョンまで書き出す一覧です。
この一覧を導入している企業は1割未満にとどまっています6。全体の一覧すら整っていない場面では、部品単位の一覧はさらに遠い話になります。
出典:IPA『2024年度ソフトウェア動向調査 簡易分析レポート』(2025年4月)をもとに作成
足場が整っていない状態は、案件に参画する側にとっても無関係ではありません。何が使われているかを自分でも把握できる案件かどうかは、確認しておきたい点の一つです。
6. 外部のサービスの維持や運用への不安
自分たちの外側にある部品への不安
構成管理の話は、自分たちが直接手を入れている部分だけにとどまりません。外部のサービスや部品を組み込んで作られている製品も多く、そこにも目を向ける必要があります。
IPAの調査では、外部サービスについて、メンテナンスや運用に不安を抱える企業は多いという結果が示されています7。
不安の中身は、そのサービスがいつまで維持されるのか、更新が止まったときにどう対応するのかといった、見通しの立てにくさに関わるものです。
見通しにくさとどう向き合うか
見通しの立てにくさは、完全に無くすことはできません。それでも、何を外部に頼っていて、その状態がどこまで把握できているかを整理しておくことはできます。
不安を無くすことよりも、不安の所在をはっきりさせておくことのほうが、実際に動けるかどうかを分けます。
次の章では、こうした不安の背景にある脅威そのものが、どのように公表されているかを見ていきます。
7. 狙われている場所と、確かめる項目
公表されている脅威の順位
ここまで見てきた工程や足場の話は、抽象的な備えに見えるかもしれません。けれども、実際にどこが狙われやすいかは、毎年公表されています。
IPAの情報セキュリティ10大脅威2026で最も上位に挙げられているのは、ランサム攻撃による被害です8。2016年から11年連続、通算11回目の選出です。
サプライチェーンや委託先を狙った攻撃は2位に挙げられています9。2019年から8年連続、通算8回目の選出です。
システムの脆弱性を悪用した攻撃は4位です10。2016年から6年連続、通算9回目の選出です。
| 順位 | 項目 | 選出の経過 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 2016年から11年連続、通算11回目の選出です8 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 2019年から8年連続、通算8回目の選出です9 |
| 4位 | システムの脆弱性を悪用した攻撃 | 2016年から6年連続、通算9回目の選出です10 |
確かめておきたい項目
これまで見てきた内容を並べると、狙われやすい場所と、足場になる一覧の状態は、地続きの話であることが見えてきます。何が使われているかの一覧が無いまま、外部への不安を抱えたまま出荷が進む場面は、上位に挙げられている脅威と無関係ではありません。
出荷後の話は、何を作ったかの一覧が残っているかを確かめるところから始まります。下の図は、確かめておきたい項目を整理したものです。
図の作成:Remogu編集部。本文で触れた内容を整理したもので、統計データではありません
参画する案件を選ぶときも、一覧や窓口がどこまで整っているかは確認しておける観点の一つです。Remoguでは、案件の90%以上がフルリモート可能です。場所に縛られずに関わりながら、運用の実態まで確認できる案件を探すことができます。
自分の経験に合うリモート案件を確認する →
初めて参画する案件でも、この話は関係ありますか
関係します。出荷後の情報収集や確認の工程は、担当する案件の規模や経験の長さに関わらず共通しています。初めての案件では、まずどんな一覧や窓口が用意されているかを確認しておくと、工程の位置づけがつかみやすくなります。
副業として関わる場合も対象になりますか
対象になります。出荷後の工程は、稼働の形に関わらず製品側の性質として続くものです。関わる時間が限られる場合でも、自分が担当する範囲でどの工程に関わっているかを整理しておくと、進め方を組み立てやすくなります。
地方在住でも、この確認は変わりませんか
変わりません。構成管理の資料や問い合わせの窓口は、拠点の場所に関わらず整理されるものです。リモートで進める案件であれば、居住地に関わらず同じ観点で確認できます。
経験がまだ少ない場合でも、確認できることはありますか
あります。再現するかどうかを確かめる作業や、一覧の有無を確かめる作業は、経験の長さよりも手順を踏めるかどうかが差になる工程です。まずは自分が担当する範囲で、何を確かめる工程なのかを言語化しておくと、次の案件でも活かせる材料になります。
稼働日数が少ない案件(週3日など)でも当てはまりますか
当てはまります。出荷後の情報収集や確認は、稼働日数に応じて内容が変わる性質のものではありません。限られた稼働の中でどの工程を担当するかは、案件ごとに条件を確認しておく点になります。
何か見つかった場合、まず何を確認すればよいですか
まず確認できるのは、その情報が再現するかどうかと、被害の大きさや発生の可能性です。個別の判断や手続きの案内はこの記事の範囲を超えますが、確認した内容を残る形にしておくことと、明示されている条件を確認しておくことが、次の判断につながる材料になります。
リモートワーク案件をお探しの方へ
Remoguは、株式会社LASSICが運営するITエンジニア・デザイナー専門のリモートワーク案件紹介サービスです。フルリモート・ハイブリッドの案件から、スキルに合うものを探せます。
見続ける形が分かれば任されます。リモートの案件を見てみてください。
会員登録無料 / 案件閲覧・相談は無料
※公開中の案件数は時期によって変わります。記事中の案件の傾向は執筆時点のものです。
出典・参考情報
*1 IPA「脆弱性対処に向けた製品開発者向けガイド」監視の継続(2026年3月・2026年9月確認)
*2 IPA「脆弱性対処に向けた製品開発者向けガイド」確認の段(2026年3月・2026年9月確認)
*3 IPA「脆弱性対処に向けた製品開発者向けガイド」優先順位(2026年3月・2026年9月確認)
*4 IPA「脆弱性対処に向けた製品開発者向けガイド」情報源の広さ(2026年3月・2026年9月確認)
*5 IPA「2024年度ソフトウェア動向調査 簡易分析レポート」構成の把握(2025年4月・2026年9月確認)
*6 IPA「2024年度ソフトウェア動向調査 簡易分析レポート」部品の一覧(2025年4月・2026年9月確認)
*7 IPA「2024年度ソフトウェア動向調査 簡易分析レポート」不安の所在(2025年4月・2026年9月確認)
*8 IPA「情報セキュリティ10大脅威 2026」1位の脅威(2026年1月・2026年9月確認)
*9 IPA「情報セキュリティ10大脅威 2026」委託先という経路(2026年1月・2026年9月確認)
*10 IPA「情報セキュリティ10大脅威 2026」直せる穴(2026年1月・2026年9月確認)